Especialistas debatem contexto de ameaças cibernéticas: “Vivemos a era do ataque em velocidade de máquina”
O Brasil foi alvo de 753,8 bilhões de tentativas de ataques cibernéticos em 2025, mais do que o dobro do número registrado no ano anterior, segundo o estudo Cenário Global de Ameaças, da Fortinet. A escalada de ameaças é impulsionada pela inteligência artificial (IA), conforme aponta Rodrigo Jorge, CISO na Strattum: “Vivemos a era do ataque em velocidade de máquina. Aprendemos cibersegurança de um jeito, mas a realidade hoje é outra em função da capacidade que a inteligência artificial tem para destruir coisas e avançar”.
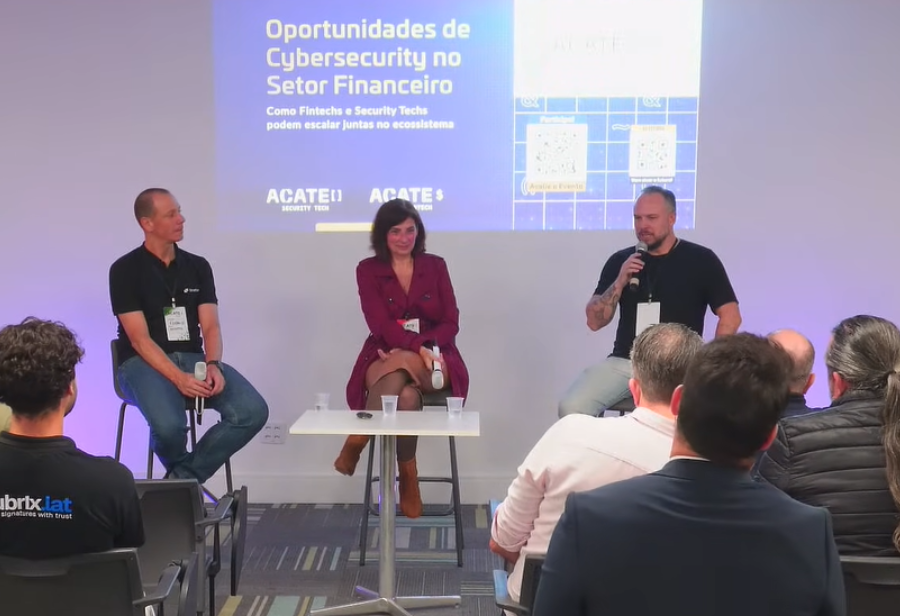
O executivo de Segurança da Informação foi um dos palestrantes do evento “Oportunidades de cybersecurity no setor financeiro”, realizado pela ACATE, na última quarta-feira (30). Ele destacou que a resposta aos ataques também pode vir da IA, utilizando-a para para identificação de vulnerabilidades e defesa em velocidade de máquina.
Em painel com a participação de Rodrigo Jorge ao lado Fabio Brodbeck, Co-fundador e CGO da OSTEC, e Georgia Benetti, Especialista em Computação Forense e Perícia Digital Secops for All, o debate foi aprofundado sobre a importância da difusão da cultura de segurança de forma contínua e para todas pessoas, promovendo conscientização sobre riscos existentes no ambiente virtual.
Durante o evento, um dos casos de ataques foi apresentado em palestra por Elias Edenis, Investigador de Crimes Cibernéticos da PCSC. Ele explicou como um grupo de cibercriminosos se especializou em comprometer autoridades oficiais para atacar sistematicamente empresas do setor financeiro e da cadeia de suprimentos, com envio de e-mails de phishing contendo intimações falsas e simulando requisições legais da Polícia Civil para forçar clique sob ameaça de responsabilização criminal. O crime resultou na Operação ClicFix, deflagrada pela PCSC para desarticular a organização e que já atingiu R$ 93 mil em contas bancárias com bloqueio determinado, além de R$ 17,7 milhões em criptoativos, imóveis e veículos apreendidos/sequestrados.
Alvos das crescentes tentativas de ataques, as empresas podem reunir registros de ameaças e contribuir com investigações criminais após serem vítimas, ressaltou Edenis. Ele também defendeu que as soluções tecnológicas devem ser projetadas, desde o início do desenvolvimento, para facilitar a identificação de ataques – prática conhecida como investigabilidade por design.
“Em relação às fintechs e plataformas de e-commerce, muitas vezes o desenvolvedor busca o mínimo de atrito para a entrada do usuário, retirando interações que vão aumentar a superfície de ataque que o hacker usará”, apontou o investigador.
O evento foi realizado em conjunto pelas Verticais Fintech e Security Tech para promover networking e trocas de experiências entre empresas dos dois segmentos sobre o futuro das finanças e da segurança da informação. Além de conteúdos, o encontro promoveu uma rodada de matchmaking que incentivou a geração de negócios, possibilitando parcerias entre fintechs e security techs para o desenvolvimento do ecossistema de tecnologia. “Todas as empresas, independentemente de serem de tecnologia ou não, consomem e necessitam de soluções do mundo financeiro e de segurança”, afirmou Tácito Leite, Diretor da Vertical Security Tech da ACATE.
Fique por dentro do ecossistema através da newsletter, do LinkedIn e do Instagram da ACATE.